
89

多年来独占 macOS 的网络嗅探工具 Little Snitch(小飞贼)现已登陆 Linux 平台,可基于 eBPF 技术实现内核级流量拦截。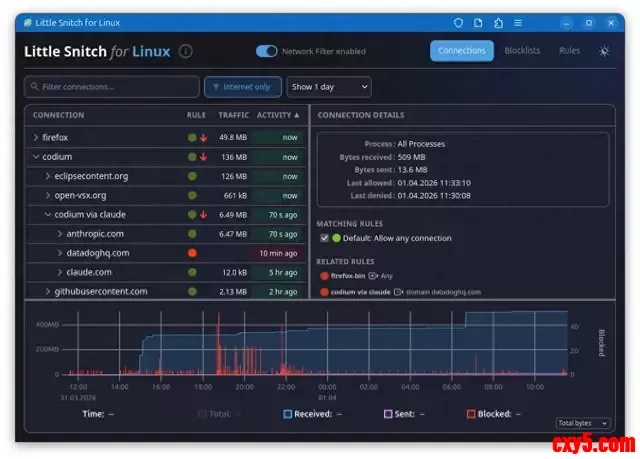 据介绍,Linux 版 Little Snitch 使用 Rust 语言编写,与 macOS 版本一样简单易用。拥有基于 Web 的图形界面,可清晰展示哪些应用正在联网、正在通信的域名和各个应用已产生数据流量。 并且小飞贼还能够按照 App 名称自动分组,如 Firefox、VSCodium、GitHub 等。 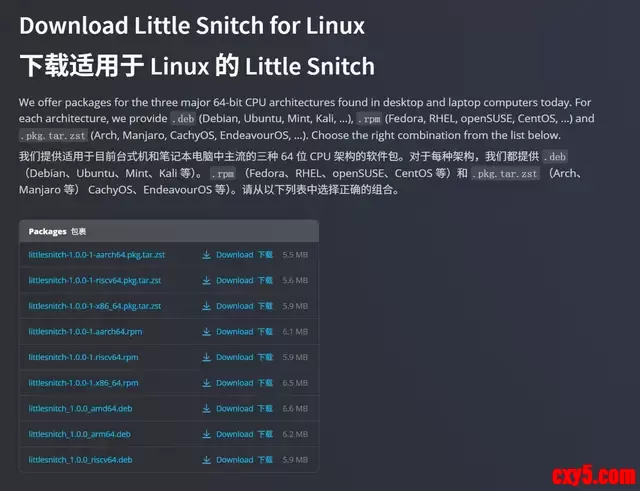 同时,Little Snitch 还带有内置拦截列表,用户可以屏蔽特定域名,也可以手动添加条目。不过目前还不支持正则表达式(IT之家注:Regex)格式。 目前,Linux 版 Little Snitch 已经可以在官网下载,要求 Linux Kernel 6.12 或更高版本,需要启用 BTF 支持,适配 AMD64、x86_64、ARM64、RISCV64 等架构。 不过 Little Snitch 并不是完全开源软件,其后端部分的算法、设计理念目前处于未公开状态。 |

|

|

|

|

|
据威胁情报公司 Defused 称,攻击者已开始利用 Oracle E-Business Suite (EBS) 财务应...
Microsoft 将最近导致超过 140 个 npm 软件包受损的 Mastra AI 供应链攻击归因于朝鲜...
Siemens 正在通知客户,其 Desigo CC 楼宇管理系统的补丁文件被多个网络安全解决方案...
九州电力株式会社披露了一起物理安全事件,影响了超过 1000 万客户的隐私数据。 在一...
对 The Gentlemen 行动的一项新分析显示,这个以经济为动机的威胁组织最初是作为附属...
根据网络安全公司 Mandiant 的一份最新报告,Silent Ransom Group 勒索团伙正在积极针...
思科周四向客户通报,其 SD-WAN 产品又发现一个已被在野利用的漏洞——这是 2026 年检...
Meta 表示,在最近一起滥用 AI 驱动的账户恢复支持工具的攻击中,约有 2 万个 Instagr...
 粤ICP备2021058574号-1 |